
首页
关于
Search
1
保姆级教程|Pikachu 漏洞靶场本地搭建实录
695 阅读
2
优质 CSS 样式网站合集|动画、布局、图形分割前端素材站点整理
349 阅读
3
优质游戏资源网站合集|实测可用的单机游戏下载站点整理
298 阅读
4
虚拟机上不了网?找不到网卡?1分钟教你解决!
155 阅读
5
VMware无法打开内核设备,VMCIDev\VMX报错,VMware虚拟机启动失败,vmci0.present,false,虚拟机报错修复
146 阅读
优质资源收录
网安
VMware
好用小技巧
登录
Search
标签搜索
靶场搭建
Web安全
phpstudy
VMware报错
`XSS`、`跨站脚本攻击`、`Web安全`、`Pikachu靶场`、`渗透测试`、`网络安全`、`漏洞复现`、`安全防御`
SQL注入
SQLi-Labs
http.server
手机电脑互传
VMware传文件
Python简易文件服务器
Python文件传输
虚拟机修复
虚拟机故障
CSS样式
VMware
漏洞学习
Pikachu
网页美化
前端素材
我独自升级中
累计撰写
9
篇文章
累计收到
0
条评论
首页
栏目
优质资源收录
网安
VMware
好用小技巧
页面
关于
搜索到
1
篇与
的结果
2026-09-15
Pikachu 靶场 XSS 通关攻略:全关卡绕过思路与防御总结
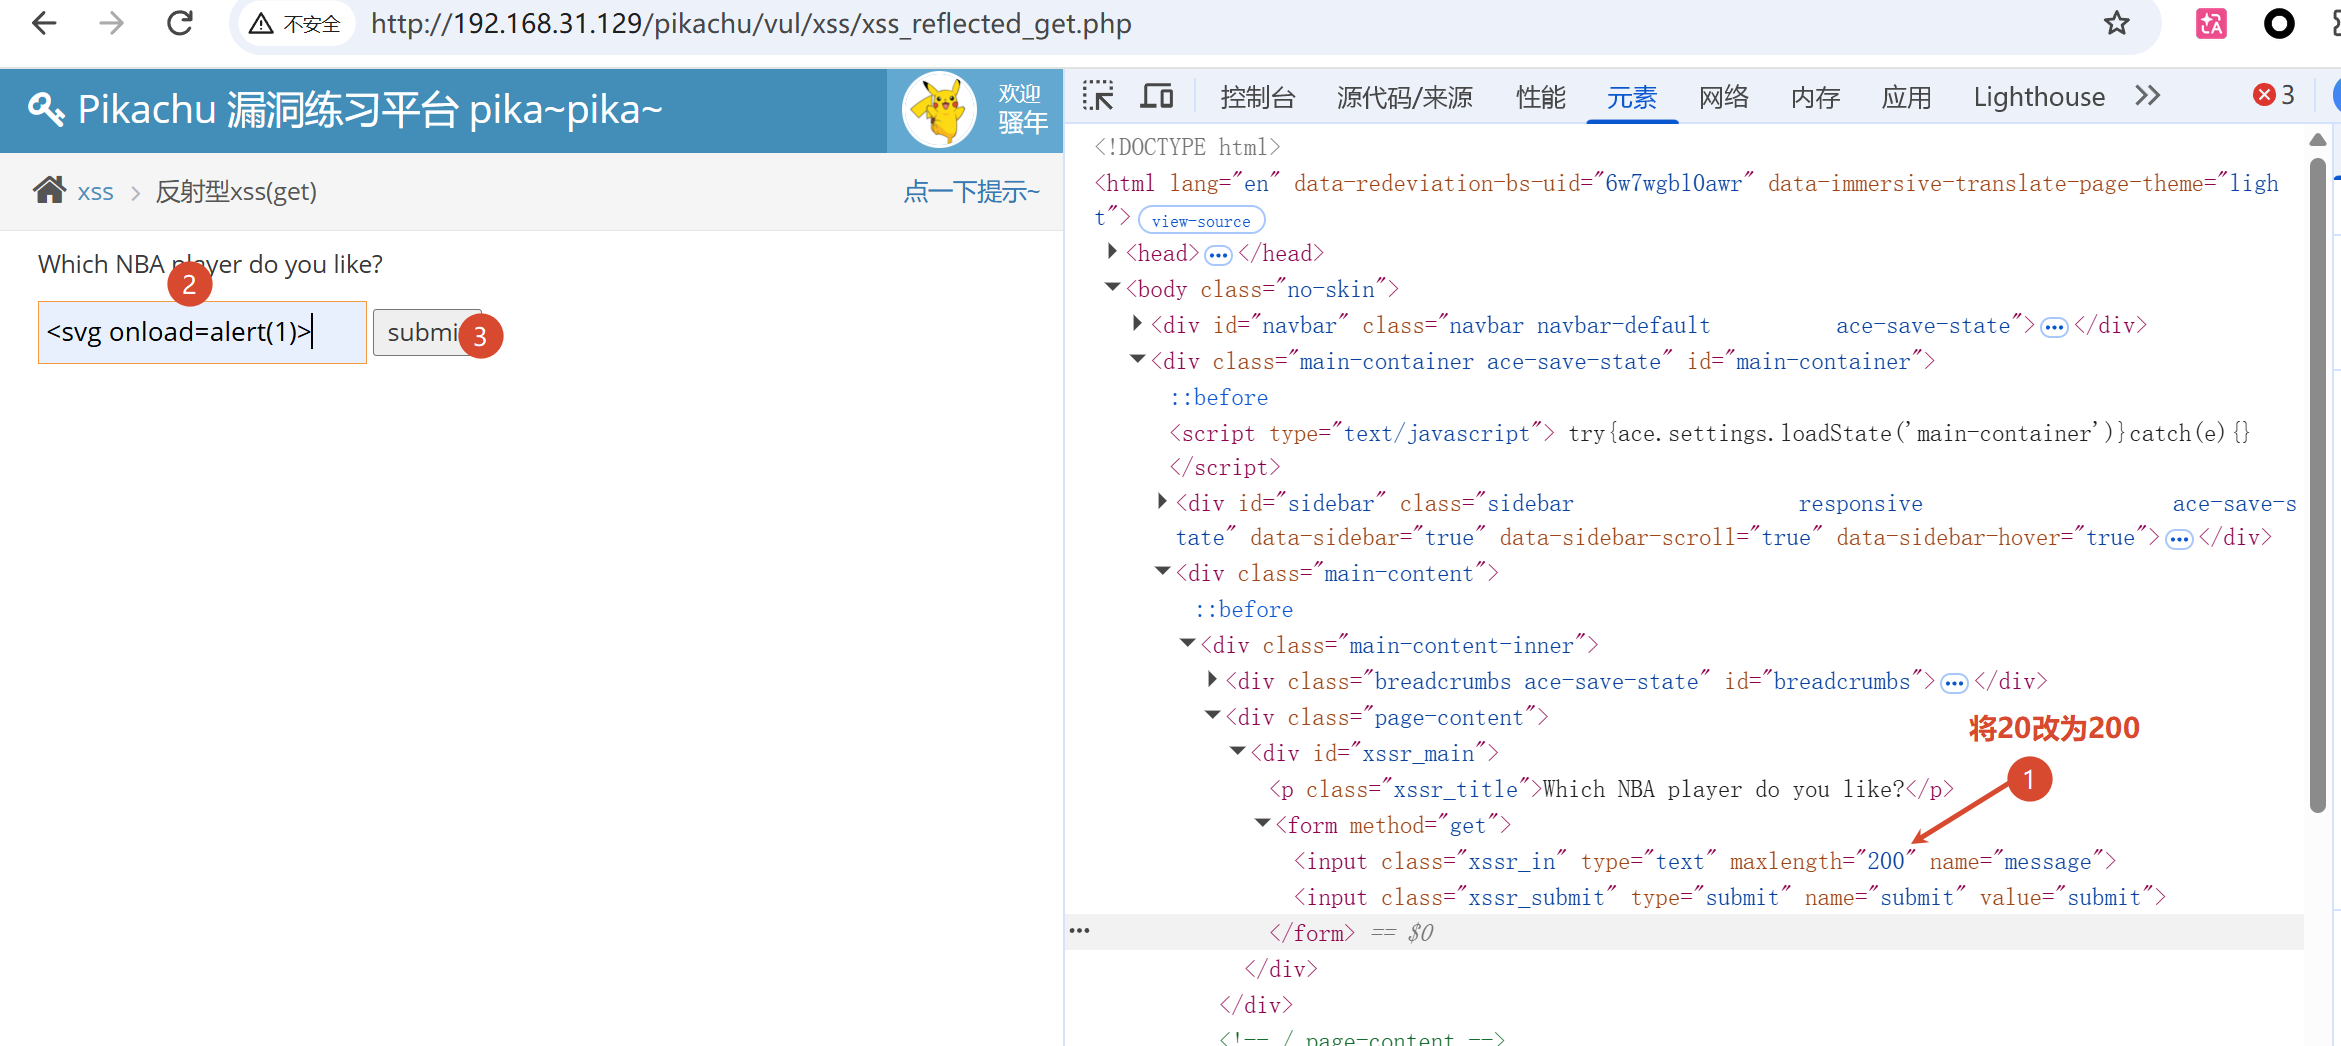
在 Pikachu 靶场通关全部 XSS 关卡后整理的实战笔记:反射型 XSS(GET/POST)的 URL 拼接与前端长度限制绕过,存储型 XSS 的持久化危害,DOM 型 XSS 的引号闭合逃逸,盲打的带外验证与 HttpOnly 防御,再到黑名单过滤的大小写混淆、htmlspecialchars 的 javascript 伪协议绕过、JS 上下文的分号闭合 Payload。每个关卡均附可用 Payload 与失败尝试记录,并总结五项防御原则:拒绝黑名单、按输出上下文转义、URL 协议白名单、设置 HttpOnly、启用 CSP。仅供授权环境与靶场学习使用。
2026年09月15日
17 阅读
0 评论
0 点赞